
企业把业务放到 SaaS 平台上安全吗?几个核心风险需要提前了解
越来越多企业把办公协作、客户管理、财务、人力资源、项目管理甚至核心业务系统迁移到SaaS平台。相比自行购买服务器、部署数据库和维护应用程序,SaaS最大的吸引力在于企业可以直接使用已经部署好的软件,而不必承担大量底层运维工作。
但这并不意味着使用SaaS以后,企业就可以把安全问题全部交给供应商。
恰恰相反,SaaS改变的是安全责任的分配方式。美国网络安全与基础设施安全局以及美国国家标准与技术研究院都强调,云服务采用的是一种共享责任模式。SaaS供应商通常承担更多底层基础设施和平台安全责任,但企业仍然需要管理账户、身份认证、权限、数据以及大量配置项。不同供应商对于责任边界的规定也可能不同,因此企业不能简单认为“数据放在云端就有人替我负责”。
数据安全首先取决于企业能否控制自己的数据
企业选择SaaS时,最应该问的问题并不是“供应商有没有防火墙”,而是自己的数据究竟存在哪里、谁能够访问、如何加密以及出现问题后能否完整取回。
SaaS平台通常采用多租户架构,不同客户共享底层计算、存储和网络基础设施。这里真正需要关注的并不是简单的“物理隔离”,而是供应商是否建立了可靠的租户隔离机制,以及数据库、对象存储、API和权限系统是否能够防止不同客户之间发生越权访问。
对于企业,还需要进一步确认数据存储区域和跨境传输规则。一些业务可能涉及客户资料、财务信息、员工信息或者其他受到监管的数据。如果企业并不清楚这些数据被存储在哪个国家或地区,就很难准确判断自身承担的隐私和合规责任。
加密同样不能只看供应商宣传页面。企业应该了解数据传输过程中是否使用加密,静态数据如何保护,密钥由谁管理,以及在特定业务场景下是否能够使用企业自己的密钥管理机制。NIST指出,云环境中的密钥管理本身就比传统企业环境更加复杂,因为云服务商和客户对基础设施及密钥系统的控制边界不同。
最大的风险之一,其实是权限配置错误
很多SaaS安全事故未必是供应商的底层服务器被攻破,而可能来自企业自身的账户和权限管理。
企业员工数量增加以后,系统中的管理员账户、普通员工账户、外部合作伙伴账户以及API账户可能同时存在。如果权限设计过于宽松,一个普通账户被盗,就可能获得远超实际工作需要的数据访问能力。
因此,企业使用SaaS时不能只设置一个管理员账号,然后把其他人全部加入系统。更加合理的方式是按照岗位和实际工作需求分配权限,并尽可能采用最小权限原则。
离职员工账户尤其值得注意。员工离职后,如果企业没有及时关闭SaaS账户,或者员工仍然拥有第三方应用的授权,就可能形成长期存在的安全漏洞。
多因素认证也是企业应该优先启用的安全措施。对于管理员账户和能够访问敏感数据的账户,更应该采用更严格的身份验证方式。
此外,SaaS平台往往通过API与企业内部系统、支付平台、CRM、ERP以及其他第三方服务连接。API权限如果没有定期审计,同样可能成为攻击者进入企业数据环境的入口。
NIST关于云系统访问控制的指导也特别强调了身份、访问权限、资源共享以及云环境特有的访问控制问题。
企业不能忽视供应商本身的安全能力
使用SaaS实际上意味着企业把一部分IT能力交给第三方,因此供应商本身就成为企业供应链的一部分。
选择SaaS时,企业应该了解供应商的数据保护措施、漏洞管理制度、安全审计情况、事件响应能力以及第三方服务商情况。
对于重要业务,还应该进一步查看供应商是否提供独立安全审计或相关合规认证,以及发生重大安全事件后是否有明确的通知机制。
这里有一个经常被忽略的问题:供应商的供应商。
一个大型SaaS平台背后可能还依赖云计算厂商、数据库服务商、CDN、身份认证平台、邮件服务以及其他第三方组件。因此,企业面对的实际上并不只是一个供应商,而可能是一条复杂的软件和云服务供应链。
NIST近年来持续强调软件和服务供应链风险管理的重要性,企业在采购第三方软件和服务时,需要了解供应商的安全能力以及整个供应链中的潜在风险。
SaaS最容易被低估的风险,是服务中断
企业把业务全部交给SaaS以后,还会产生一个传统自建系统没有那么明显的问题:供应商出现故障时,企业怎么办?
如果只是内部协作工具暂时无法访问,影响可能有限。但如果财务系统、订单系统、客户管理系统或者生产管理系统完全依赖某个SaaS平台,一旦供应商发生严重故障,企业自身可能没有能力立即恢复业务。
因此,SLA非常重要,但不能把SLA理解成“系统永远不会出问题”。
企业应该提前了解服务可用性承诺、故障通知机制、数据恢复机制以及灾难恢复能力。更重要的是,需要明确企业自己的应急方案。
对于关键业务,最好保留必要的数据备份和业务连续性措施。即使供应商本身拥有备份,也不能因此认为企业完全不需要自己的数据恢复方案。
另一个长期风险,是被供应商锁定
SaaS使用起来非常方便,但方便的另一面就是迁移可能变得困难。
企业使用某个平台多年以后,大量客户资料、业务记录、文件、工作流程和历史数据都会沉淀在平台内部。如果这些数据无法按照通用格式完整导出,那么企业未来更换供应商时,就可能面临巨大的迁移成本。
NIST早期关于云计算的安全架构研究就已经指出,缺乏统一的数据和元数据标准可能造成不同云服务之间的不互操作,并进一步形成供应商锁定。
因此,企业在购买SaaS之前就应该问清楚几个问题:数据能否完整导出?导出采用什么格式?API是否开放?合同终止以后数据如何处理?供应商是否会收取数据迁移费用?
这些问题在系统正常运行的时候看起来并不重要,但真正需要更换供应商时,可能直接决定企业有没有主动权。
合同不能只看价格和功能
企业采购SaaS时,技术团队通常关注功能、价格、性能和用户数量,而法律和安全条款往往容易被忽略。
实际上,一份成熟的SaaS合同至少应该明确数据所有权、数据处理范围、安全责任、故障通知、数据导出、服务终止、备份恢复以及安全事件处理等内容。
CISA也提醒,云服务中的安全责任需要在供应商和客户之间明确划分,企业应该通过合同和SLA明确双方的责任与预期,而不能等到出现安全事件以后才讨论谁负责。
对于重要业务,还应该特别关注供应商发生重大安全事件以后多久通知客户,以及客户能否获得足够的信息进行风险评估和应急处置。
SaaS并不一定比自建系统更危险
需要避免一个常见误区:不能因为SaaS存在供应商风险,就认为自建系统一定更加安全。
对于很多中小企业,自建系统同样存在严重风险。服务器补丁没有及时安装、数据库没有备份、管理员密码过于简单、权限没有管理、网络设备配置错误,这些问题都可能造成数据泄露。
专业SaaS供应商通常拥有专门的安全团队、监控系统、备份体系和基础设施能力。对于缺乏专业IT团队的企业,使用成熟的SaaS服务反而可能比自行维护一套复杂系统更加可靠。
真正的问题不是“云端还是本地哪个绝对安全”,而是谁承担哪些责任,以及这些责任有没有被真正落实。
企业选择SaaS前应该检查什么
在决定把重要业务迁移到SaaS平台之前,可以从几个方面进行评估。
首先是数据。明确数据类型、敏感程度、存储地点、加密方式和数据导出机制。
其次是身份和权限。确认是否支持多因素认证、细粒度权限控制、管理员审计和离职账户及时撤销。
然后是供应商。了解其安全能力、漏洞管理、事件响应、第三方供应商以及服务连续性措施。
接下来是合同。明确SLA、安全责任、数据处理、故障通知、数据迁移和终止服务后的数据处理方式。
最后是企业自己的应急能力。对于关键业务,不要因为供应商拥有备份就完全放弃自己的备份和恢复计划。
SaaS最大的价值,是把复杂的软件和基础设施维护工作交给专业服务商,但这并不意味着企业把控制权全部交出去以后就可以不闻不问。云服务的安全本质上仍然是责任划分、身份管理、数据保护、供应商管理和业务连续性的综合问题。
对于企业,真正成熟的SaaS策略不是寻找一个所谓“绝对安全”的平台,而是在使用便利性与风险控制之间建立清晰的边界。只有把数据、权限、供应商和退出机制提前想清楚,SaaS才能真正成为降低IT成本和提高效率的工具,而不是新的单点风险。
企业把业务放到 SaaS 平台上安全吗?几个核心风险需要提前了解
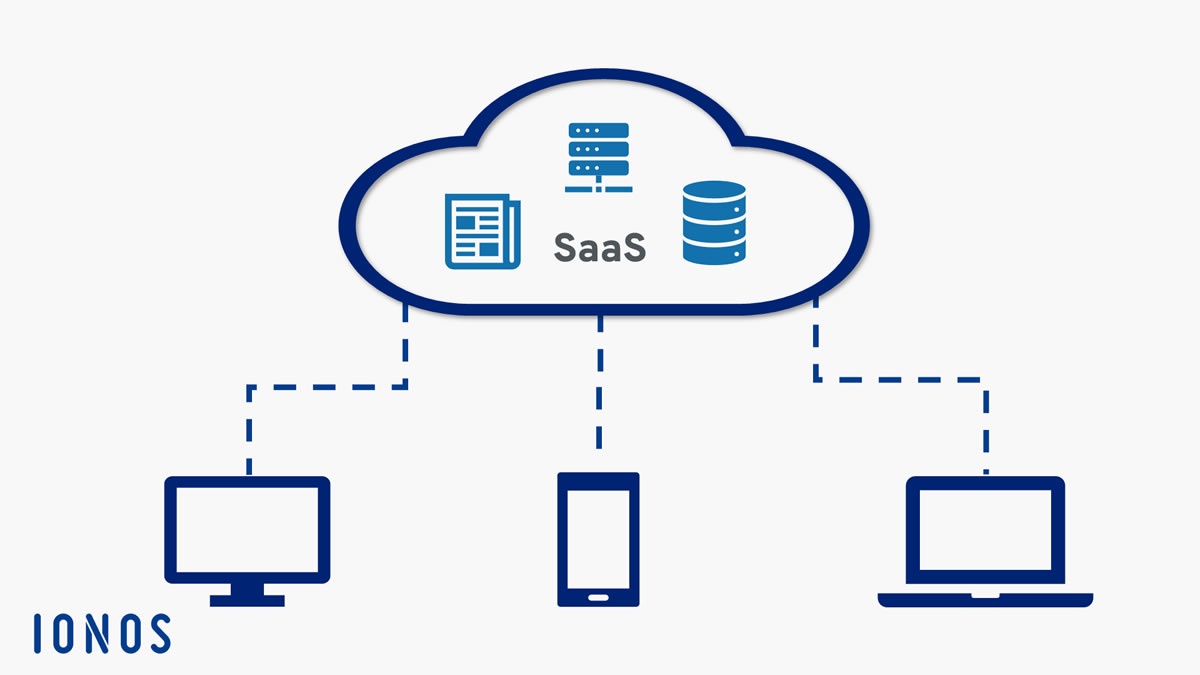
图片说明:示意图 图片来源:Public Domain(公有领域)
喜欢这篇报道?
使用下面的功能,方便以后继续阅读和分享 MNewsTV
关于文章收藏
收藏不需要注册帐号,收藏信息仅保存在当前浏览器中。
删除收藏请进入「我的收藏」进行管理。
捐助(Paypal): https://www.paypal.me/observeccp 订阅中国观察电报 Telegram : https://t.me/s/ObserveCCP