
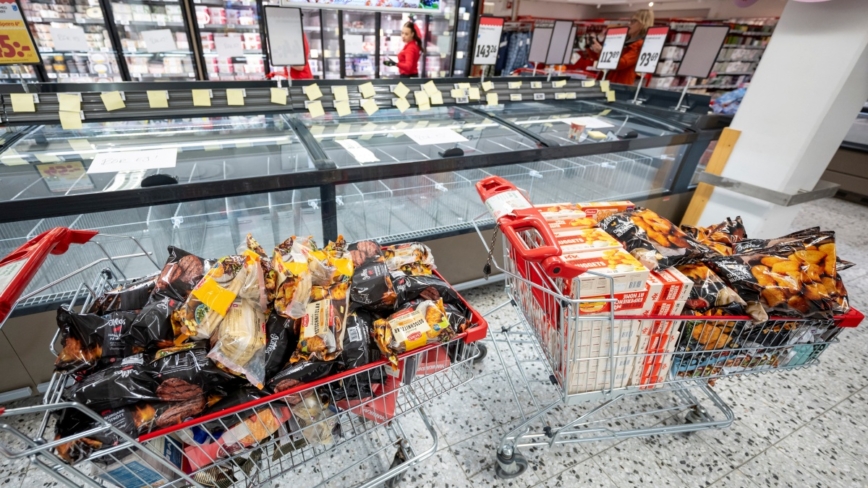
【中国观察北京时间2026年11月07日讯】自11月第一周起,欧洲至少15个国家的超市冷冻系统遭遇大规模网络攻击。网络安全专家指出,此次攻击可能涉及国家行为体,且相关漏洞可能危及医院、数据中心等关键基础设施。
欧洲新闻台(Euronews)11月7日报导,网络安全研究人员表示,在欧洲冷冻系统遭攻击前数日,已监测到黑客对欧洲各地联网冷冻系统进行探测。有证据显示这可能是协同行动的一部分。
11月2日至3日,欧洲15个国家报告超市冷冻系统遭攻击,法国血库随后也通报遭入侵。攻击者利用丹佛斯(Danfoss)AK-SM制冷系统管理器的网络安全漏洞,将冰箱和冷柜设置为除霜模式,部分区域温度甚至飙升至50摄氏度。
英国网络安全公司Lupovis调查发现,攻击前10天内,91个不同威胁行为者对丹佛斯控制器特定组件发起276次攻击尝试。侦察高峰出现在10月26日,月底停止。Lupovis首席执行官泽维尔·贝勒肯斯(Xavier Bellekens)比喻称,这如同窃贼在目标附近徘徊寻找作案机会。
贝勒肯斯指出,攻击者使用"防弹主机"网络托管服务规避法律制裁。其团队在南美、非洲、北美和亚洲的传感器未检测到相同活动,欧洲传感器则记录大量攻击,且多集中于24小时内,显示高度协调性。
《The Grocer》科技编辑乔治·诺特(George Nott)警告,零售业联网设备安全性常被忽视,人们更关注支付系统等显性目标。他指出未来攻击可能蔓延至供暖、通风、电子货架标签、清洁机器人等系统。
Acre Security首席执行官库马尔·索卡(Kumar Sokka)强调,联网控制器控制着现代建筑的门禁系统、摄像头、警报器等,漏洞可能导致门禁失效、摄像头失灵等隐蔽风险。
网络安全专家警告,人工智能发展将使漏洞识别更易,新型攻击可能加速出现。Exein创始人詹尼·库佐(Gianni Cuozzo)指出,联网设备制造商难以跟上漏洞修复速度,尤其担忧运行多年且可远程控制的设备,如制冷系统、楼宇控制、医疗系统等。他主张每台设备需具备自我防御能力,预先阻止异常行为。