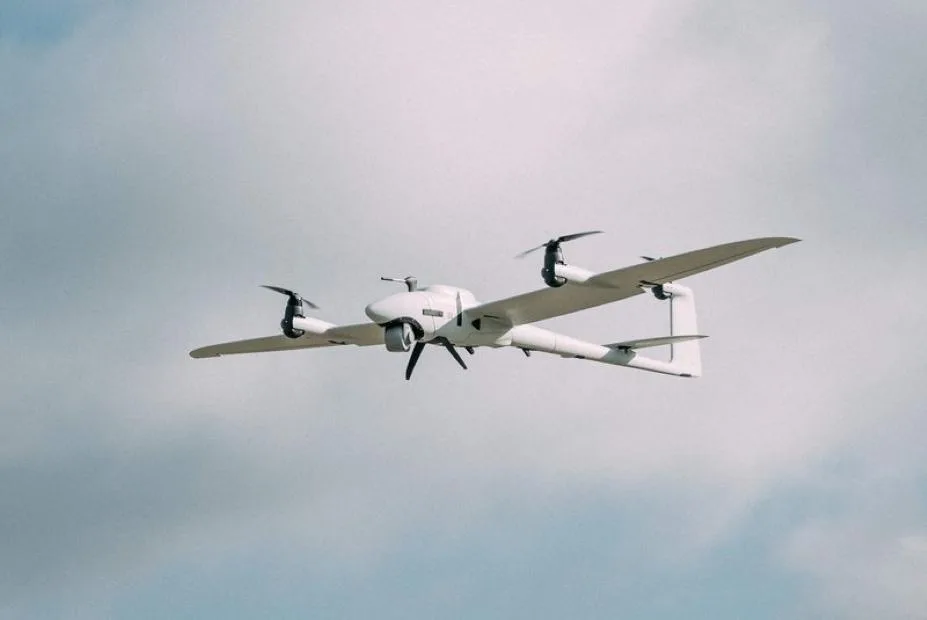
图片说明:示意图
图片来源:Public Domain
【中国观察2026年11月13日讯】德国军用无人机制造商Quantum Systems近日遭遇网络攻击,德国联邦国防军一度预防性停飞该公司提供的无人机。11月13日,Quantum Systems宣布,网络安全团队已与德国有关部门控制攻击风险,相关无人机恢复飞行。然而,德国媒体披露的攻击细节显示,这次事件可能远比一次普通企业网络入侵严重:攻击者据称曾控制与无人机任务规划软件QBase有关的服务器,并通过软件更新渠道投放恶意文件。攻击目标由此可能不只是制造商的办公网络,而是军用无人机从任务规划、地面控制到前线侦察的数据与软件供应体系。
目前,攻击者身份、完整入侵路径、是否发生数据窃取,以及恶意文件究竟抵达哪些军方系统,均未得到德国官方完整确认。德国巴伐利亚州有关部门已展开刑事调查,德国联邦宪法保卫局、军事反情报机构和联邦信息安全局也参与处置。德国媒体援引安全界人士判断,攻击可能具有俄罗斯背景,但调查尚未公布能够确认责任方的证据。
攻击入口可能不在无人机,而在软件供应链
这起事件最值得军事情报部门研究的地方,是攻击者据称没有直接攻击飞行中的无人机,而是把目标放在制造商的软件更新体系上。
德国《经济周刊》披露,攻击者在10月底进入Quantum Systems的一台企业服务器,随后通过被控制的服务器发送针对QBase任务规划系统的篡改更新。QBase用于规划侦察无人机Vector的飞行任务。报道还称,恶意软件可能已经进入两台客户笔记本电脑,相关设备随后被隔离并更换。《德国电视一台》旗下的BR则报道,恶意程序原本可能借助软件更新感染无人机,最终被及时阻止。两家媒体对德国军方系统是否受到直接影响的表述并不完全一致:《经济周刊》援引消息人士称,德国陆军使用不同的软件系统,军方设备没有实际受到感染,停飞属于预防措施。
这一区别非常重要。目前没有公开证据证明德国军用无人机已经被恶意软件控制,也没有证据显示攻击者成功获取了无人机拍摄的军事影像。但攻击者选择的软件更新渠道,暴露出一种值得各国军方高度重视的风险:现代无人机的作战能力并不只存在于机体内部,还依赖任务规划软件、地面控制终端、数据链路、传感器和后台技术支持。
Quantum Systems公开的Vector技术资料恰好可以说明这一点。Vector是一种垂直起降固定翼侦察无人机,能够执行情报、监视与侦察任务,最长飞行时间标称为180分钟。其系统包括机载AI计算平台、地面控制站、加密数据链路和任务控制软件,公开资料列出的任务控制软件包括QBase Tactical。该公司还介绍,系统能够进行目标识别、分类和跟踪,并支持在卫星导航信号受限的环境中导航。
这意味着,软件更新服务器并非普通的企业办公设施。一旦它成为无人机系统的技术入口,攻击者就可能试图影响多个用户的设备,而不必逐架接近无人机。即使最终没有成功植入恶意程序,攻击者也可能借此测试供应商的安全防护、客户的软件部署方式,以及军方对异常更新的识别和处置能力。
真正的军事情报价值,是掌握侦察系统背后的数据
侦察无人机最重要的军事价值,不是飞行本身,而是它持续提供的战场信息。
一架无人机在执行任务时,可能产生目标影像、地理坐标、飞行轨迹、任务时间、传感器记录以及地面操作信息。这些数据经过处理后,可以帮助指挥人员判断敌方部队部署、装备活动、交通路线和阵地变化。长期积累的侦察记录,还可能揭示一支部队的行动规律和监视重点。
如果攻击者能够进入任务规划系统或相关数据环境,军事情报价值可能远远超过让几架无人机暂时停飞。攻击者可能试图了解哪些部队在使用无人机、哪些地区是侦察重点、任务如何安排、系统由谁维护,以及不同客户采用了什么软件配置。
这里必须区分两件事:目前没有证据证明Quantum Systems此次遭受的数据泄露已经达到上述程度;但从军事情报角度看,这些都是必须排查的风险。德国调查部门需要确认攻击者是否仅仅篡改了更新文件,是否接触过客户任务数据,是否读取过系统配置和设备身份信息,以及是否在攻击被发现之前已经取得长期访问权限。
还有一个容易被忽视的风险:恶意软件未必一定要让无人机坠毁,才算达到军事目的。如果攻击者能够影响任务规划、传感器数据处理或信息传输的可信度,就可能使指挥人员面对错误、缺失或延迟的信息。侦察系统提供的信息一旦不再可信,后续的判断和行动也会受到影响。对于依赖无人机快速获取战场态势的部队,这种风险尤其值得重视。
为什么德国和乌克兰都可能成为攻击目标
Quantum Systems不是一家只向德国军方销售设备的普通无人机企业。德国公共广播机构BR报道,该公司长期向乌克兰军队供应侦察无人机,已经为乌克兰生产数以万计的相关设备,并在当地设有生产力量,还参与德国与乌克兰之间的无人机生产合作。
这一背景使网络攻击具有超出单一企业的战略意义。
如果攻击者希望削弱乌克兰获得西方无人机装备和技术支持的能力,直接攻击前线设备只是其中一种方式。打击制造商的研发、生产、软件维护和供应链,也可能造成连锁影响。即使没有破坏任何一架无人机,也可能迫使企业暂停更新、重新检查设备、隔离客户终端、改变技术服务流程,并投入大量资源进行安全审查。
这种攻击还有情报搜集的价值。军工企业与军队、政府部门、供应商和合作伙伴之间存在长期技术联系。攻击者如果成功进入其中一个环节,可能试图扩大对其他系统的了解。德国《经济周刊》报道,此次事件发生在德国国防工业企业持续受到网络攻击和其他疑似混合行动威胁的背景下。德国安全部门此前也曾公开提醒,与乌克兰国防生产和军事援助有关的企业面临较高风险。不过,德国有关部门目前并未公布此次攻击者身份,俄罗斯背景仍属于调查方向,而不是已经证实的结论。
从军事战略角度看,攻击一家军工企业,可能同时产生三种效果:干扰装备供应、获取军事技术和客户信息、向军工企业及其合作伙伴施加心理压力。它们未必需要同时实现,任何一项成功都可能产生军事和政治影响。
欧洲军队必须查清三个问题
此次事件暴露出的另一个问题,是军队对商业技术供应商的依赖程度。
现代无人机企业提供的已经不只是机体和传感器,还包括软件、人工智能、任务管理、系统升级和技术维护。军方采购一套无人机系统,实际上也在使用供应商持续提供的技术服务。供应商的服务器、软件开发环境、更新签名体系和客户支持网络,都可能成为军事装备安全的一部分。
德国军方此次选择预防性停飞,说明军方在面对供应链风险时,宁愿暂时放弃装备使用,也不愿在安全状况不明时继续执行任务。这种决定能够降低风险,但也提出了一个更大的问题:如果未来同类攻击同时针对多个供应商,军方是否有足够的替代装备、独立控制系统和应急技术团队?
《经济周刊》报道还提到,德国军方在停飞期间测试了替代系统,并认为Quantum Systems设备暂时无法使用时,其他系统能够提供一定程度的补充。这是一个值得继续核实的细节:替代装备究竟能否完成同样的侦察任务?它们的续航、传感器能力、通信范围和数据处理能力是否相当?临时替换需要多长时间?在高强度冲突中,替代系统能否大规模投入?这些问题比单纯宣布无人机恢复飞行更有军事价值。
德国调查还需要公开回答几个关键问题:恶意更新究竟进入了哪些客户环境?有没有军事任务数据被读取或复制?攻击者是否获得了软件开发或更新系统的持续访问权限?军方和制造商是否采用独立的更新验证机制?供应商发现攻击后,是否能够及时通知所有受影响客户?这些信息将决定此次事件究竟是一次被及时阻断的供应链攻击,还是一次已经造成更广泛安全暴露、但尚未完全查明后果的行动。
无人机正在改变现代战争的侦察、打击和指挥方式,但它也把军队的一部分作战能力带进了商业软件和网络基础设施之中。过去,摧毁一架侦察机需要防空武器、战斗机或电子战设备;今天,攻击者可能把目标放在数千公里之外的技术服务体系。无人机即使仍然完整停在机场,也可能因为软件和信息系统失去可信度而无法投入任务。
德国这次事件最终没有造成已公开确认的无人机损失,但它留下的军事问题并未随恢复飞行而消失:当无人机成为现代军队的眼睛,谁在维护这双眼睛背后的软件?谁能够证明它看到的是真实战场?又有谁能够保证,下一次软件更新不会成为攻击者进入军事系统的通道?
资料来源与公开文件
- 路透社,Quantum Systems军用无人机恢复飞行的报道,2026年11月13日。
- 德国公共广播机构BR/Tagesschau,Quantum Systems网络攻击调查报道,2026年11月13日。
- 《德国经济周刊》(WirtschaftsWoche),Quantum Systems网络攻击及德国国防工业安全风险调查,2026年11月13日。
- Quantum Systems公司网络安全事件声明,2026年11月12日。
- Quantum Systems Vector无人机公开技术规格文件。
报道说明:攻击者身份、数据是否外泄及军方系统受影响程度尚未得到完整官方确认。文中有关潜在军事情报价值的讨论属于风险分析,不代表这些后果已经在本次事件中发生。
目前,攻击者身份、完整入侵路径、是否发生数据窃取,以及恶意文件究竟抵达哪些军方系统,均未得到德国官方完整确认。德国巴伐利亚州有关部门已展开刑事调查,德国联邦宪法保卫局、军事反情报机构和联邦信息安全局也参与处置。德国媒体援引安全界人士判断,攻击可能具有俄罗斯背景,但调查尚未公布能够确认责任方的证据。
攻击入口可能不在无人机,而在软件供应链
这起事件最值得军事情报部门研究的地方,是攻击者据称没有直接攻击飞行中的无人机,而是把目标放在制造商的软件更新体系上。
德国《经济周刊》披露,攻击者在10月底进入Quantum Systems的一台企业服务器,随后通过被控制的服务器发送针对QBase任务规划系统的篡改更新。QBase用于规划侦察无人机Vector的飞行任务。报道还称,恶意软件可能已经进入两台客户笔记本电脑,相关设备随后被隔离并更换。《德国电视一台》旗下的BR则报道,恶意程序原本可能借助软件更新感染无人机,最终被及时阻止。两家媒体对德国军方系统是否受到直接影响的表述并不完全一致:《经济周刊》援引消息人士称,德国陆军使用不同的软件系统,军方设备没有实际受到感染,停飞属于预防措施。
这一区别非常重要。目前没有公开证据证明德国军用无人机已经被恶意软件控制,也没有证据显示攻击者成功获取了无人机拍摄的军事影像。但攻击者选择的软件更新渠道,暴露出一种值得各国军方高度重视的风险:现代无人机的作战能力并不只存在于机体内部,还依赖任务规划软件、地面控制终端、数据链路、传感器和后台技术支持。
Quantum Systems公开的Vector技术资料恰好可以说明这一点。Vector是一种垂直起降固定翼侦察无人机,能够执行情报、监视与侦察任务,最长飞行时间标称为180分钟。其系统包括机载AI计算平台、地面控制站、加密数据链路和任务控制软件,公开资料列出的任务控制软件包括QBase Tactical。该公司还介绍,系统能够进行目标识别、分类和跟踪,并支持在卫星导航信号受限的环境中导航。
这意味着,软件更新服务器并非普通的企业办公设施。一旦它成为无人机系统的技术入口,攻击者就可能试图影响多个用户的设备,而不必逐架接近无人机。即使最终没有成功植入恶意程序,攻击者也可能借此测试供应商的安全防护、客户的软件部署方式,以及军方对异常更新的识别和处置能力。
真正的军事情报价值,是掌握侦察系统背后的数据
侦察无人机最重要的军事价值,不是飞行本身,而是它持续提供的战场信息。
一架无人机在执行任务时,可能产生目标影像、地理坐标、飞行轨迹、任务时间、传感器记录以及地面操作信息。这些数据经过处理后,可以帮助指挥人员判断敌方部队部署、装备活动、交通路线和阵地变化。长期积累的侦察记录,还可能揭示一支部队的行动规律和监视重点。
如果攻击者能够进入任务规划系统或相关数据环境,军事情报价值可能远远超过让几架无人机暂时停飞。攻击者可能试图了解哪些部队在使用无人机、哪些地区是侦察重点、任务如何安排、系统由谁维护,以及不同客户采用了什么软件配置。
这里必须区分两件事:目前没有证据证明Quantum Systems此次遭受的数据泄露已经达到上述程度;但从军事情报角度看,这些都是必须排查的风险。德国调查部门需要确认攻击者是否仅仅篡改了更新文件,是否接触过客户任务数据,是否读取过系统配置和设备身份信息,以及是否在攻击被发现之前已经取得长期访问权限。
还有一个容易被忽视的风险:恶意软件未必一定要让无人机坠毁,才算达到军事目的。如果攻击者能够影响任务规划、传感器数据处理或信息传输的可信度,就可能使指挥人员面对错误、缺失或延迟的信息。侦察系统提供的信息一旦不再可信,后续的判断和行动也会受到影响。对于依赖无人机快速获取战场态势的部队,这种风险尤其值得重视。
为什么德国和乌克兰都可能成为攻击目标
Quantum Systems不是一家只向德国军方销售设备的普通无人机企业。德国公共广播机构BR报道,该公司长期向乌克兰军队供应侦察无人机,已经为乌克兰生产数以万计的相关设备,并在当地设有生产力量,还参与德国与乌克兰之间的无人机生产合作。
这一背景使网络攻击具有超出单一企业的战略意义。
如果攻击者希望削弱乌克兰获得西方无人机装备和技术支持的能力,直接攻击前线设备只是其中一种方式。打击制造商的研发、生产、软件维护和供应链,也可能造成连锁影响。即使没有破坏任何一架无人机,也可能迫使企业暂停更新、重新检查设备、隔离客户终端、改变技术服务流程,并投入大量资源进行安全审查。
这种攻击还有情报搜集的价值。军工企业与军队、政府部门、供应商和合作伙伴之间存在长期技术联系。攻击者如果成功进入其中一个环节,可能试图扩大对其他系统的了解。德国《经济周刊》报道,此次事件发生在德国国防工业企业持续受到网络攻击和其他疑似混合行动威胁的背景下。德国安全部门此前也曾公开提醒,与乌克兰国防生产和军事援助有关的企业面临较高风险。不过,德国有关部门目前并未公布此次攻击者身份,俄罗斯背景仍属于调查方向,而不是已经证实的结论。
从军事战略角度看,攻击一家军工企业,可能同时产生三种效果:干扰装备供应、获取军事技术和客户信息、向军工企业及其合作伙伴施加心理压力。它们未必需要同时实现,任何一项成功都可能产生军事和政治影响。
欧洲军队必须查清三个问题
此次事件暴露出的另一个问题,是军队对商业技术供应商的依赖程度。
现代无人机企业提供的已经不只是机体和传感器,还包括软件、人工智能、任务管理、系统升级和技术维护。军方采购一套无人机系统,实际上也在使用供应商持续提供的技术服务。供应商的服务器、软件开发环境、更新签名体系和客户支持网络,都可能成为军事装备安全的一部分。
德国军方此次选择预防性停飞,说明军方在面对供应链风险时,宁愿暂时放弃装备使用,也不愿在安全状况不明时继续执行任务。这种决定能够降低风险,但也提出了一个更大的问题:如果未来同类攻击同时针对多个供应商,军方是否有足够的替代装备、独立控制系统和应急技术团队?
《经济周刊》报道还提到,德国军方在停飞期间测试了替代系统,并认为Quantum Systems设备暂时无法使用时,其他系统能够提供一定程度的补充。这是一个值得继续核实的细节:替代装备究竟能否完成同样的侦察任务?它们的续航、传感器能力、通信范围和数据处理能力是否相当?临时替换需要多长时间?在高强度冲突中,替代系统能否大规模投入?这些问题比单纯宣布无人机恢复飞行更有军事价值。
德国调查还需要公开回答几个关键问题:恶意更新究竟进入了哪些客户环境?有没有军事任务数据被读取或复制?攻击者是否获得了软件开发或更新系统的持续访问权限?军方和制造商是否采用独立的更新验证机制?供应商发现攻击后,是否能够及时通知所有受影响客户?这些信息将决定此次事件究竟是一次被及时阻断的供应链攻击,还是一次已经造成更广泛安全暴露、但尚未完全查明后果的行动。
无人机正在改变现代战争的侦察、打击和指挥方式,但它也把军队的一部分作战能力带进了商业软件和网络基础设施之中。过去,摧毁一架侦察机需要防空武器、战斗机或电子战设备;今天,攻击者可能把目标放在数千公里之外的技术服务体系。无人机即使仍然完整停在机场,也可能因为软件和信息系统失去可信度而无法投入任务。
德国这次事件最终没有造成已公开确认的无人机损失,但它留下的军事问题并未随恢复飞行而消失:当无人机成为现代军队的眼睛,谁在维护这双眼睛背后的软件?谁能够证明它看到的是真实战场?又有谁能够保证,下一次软件更新不会成为攻击者进入军事系统的通道?
资料来源与公开文件
- 路透社,Quantum Systems军用无人机恢复飞行的报道,2026年11月13日。
- 德国公共广播机构BR/Tagesschau,Quantum Systems网络攻击调查报道,2026年11月13日。
- 《德国经济周刊》(WirtschaftsWoche),Quantum Systems网络攻击及德国国防工业安全风险调查,2026年11月13日。
- Quantum Systems公司网络安全事件声明,2026年11月12日。
- Quantum Systems Vector无人机公开技术规格文件。
报道说明:攻击者身份、数据是否外泄及军方系统受影响程度尚未得到完整官方确认。文中有关潜在军事情报价值的讨论属于风险分析,不代表这些后果已经在本次事件中发生。