图片说明:示意图
图片来源:Public Domain
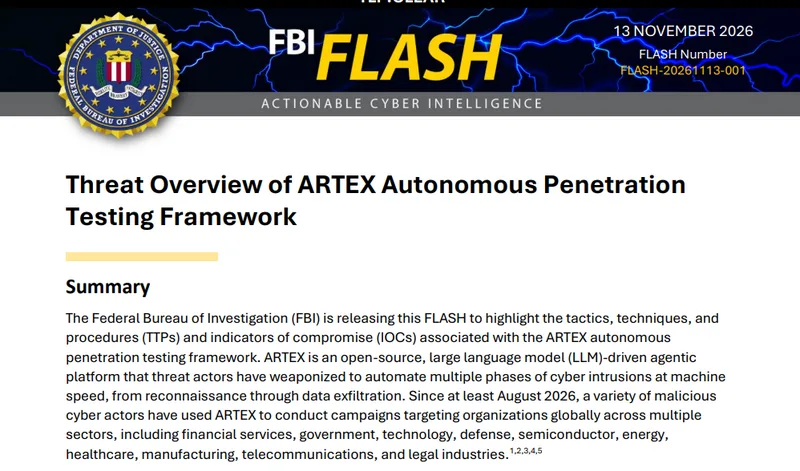
【中国观察2026年11月18日讯】美国联邦调查局近日发布网络威胁警报,披露一种名为ARTEX的人工智能自动化渗透测试框架,已经被多个网络攻击团伙武器化,用于攻击全球金融机构、政府部门、国防工业、半导体企业、能源公司和电信运营商。FBI指出,部分攻击从锁定目标到获得系统高权限,时间不到三个小时。更值得关注的是,美国微软和网络安全公司CrowdStrike的调查发现,ARTEX已经被与中国有关联的网络行动组织用于跨国攻击,其中一些目标包括外国政府部门、美国国防和半导体企业,以及关键电信设施。
这场网络安全事件背后,正在出现一个过去很难想象的变化:黑客不再需要完全依靠人工操作,一名操作者可以让多个AI代理同时执行任务,自动寻找目标系统的弱点,检查已经获得的账号权限,尝试进入云平台,搜集内部资料,并把多个攻击步骤连接起来。攻击者只需要提出目标,AI代理便可以在较少人工干预的情况下执行大量重复性工作。
FBI正式发布这份警报的日期是2026年11月13日,编号为FLASH-20261113-001,标题是《ARTEX自主渗透测试框架威胁概况》。11月18日前后媒体集中报道,容易让人误以为警报当天发布。FBI文件明确指出,ARTEX从2026年8月起就已经被不同恶意行为者用于全球网络攻击,涉及金融、政府、技术、国防、半导体、能源、医疗、制造、通信和法律等多个行业。
ARTEX最初并不是一个专门为犯罪设计的软件。它由一名使用网名Autumn-27的开发者在2026年7月发布到GitHub,定位为人工智能驱动的自动化渗透测试工具。企业安全部门可以使用这类工具,在获得授权的环境中检查网络漏洞,验证防御措施。问题是,同样的技术一旦落入未经授权的攻击者手中,就可以被用来寻找真实企业的安全弱点。
ARTEX采用Go语言编写,配有基于Next.js的网页控制台,核心设计是多代理人工智能系统。它本身并不包含一个独立的大型语言模型,而是通过接口调用外部AI模型,包括Anthropic的Claude、OpenAI的GPT,以及DeepSeek、GLM、Grok和Kimi等模型。FBI分析攻击者控制的ARTEX实例后发现,中国开发的模型在其中出现频率较高,DeepSeek Flash系列尤其常见。FBI研究人员认为,其较低成本和在渗透测试任务中的表现,是攻击者选择它的重要原因。
这里有一个必须讲清楚的事实:攻击者使用DeepSeek,并不能单独证明DeepSeek公司参与了攻击,更不能证明中国政府直接指挥了所有相关行动。ARTEX可以连接多个不同厂商的模型,攻击者也可以自行部署模型或通过第三方API代理调用服务。真正需要调查的是谁控制攻击基础设施、谁提供任务指令、攻击目标如何选择,以及攻击所得数据最终流向何处。
这也意味着,AI模型开发商和网络攻击组织之间必须区分。一个模型可以被合法用于代码开发、企业管理和网络安全测试,也可能被犯罪分子用于攻击。模型提供商是否知情、是否提供协助、是否采取合理防滥用措施,需要独立证据。不能因为攻击者使用了某个中国模型,就直接把模型供应商认定为网络攻击参与者。
但ARTEX的技术特点确实改变了网络攻击的速度。
传统网络攻击通常需要人员依次完成目标侦察、漏洞分析、账号测试、权限提升、内部网络调查和数据搜集。熟练的攻击者可以借助脚本和自动化工具提高效率,但仍需要不断判断下一步做什么。ARTEX的多代理设计则把这些任务交给不同的AI代理,让它们围绕共同目标执行工作,并把发现的信息汇总起来。
Google旗下威胁情报团队Mandiant在10月30日公布的调查,提供了一个非常具体的案例。在一次攻击中,ARTEX代理在23秒的有效活动时间内产生了27个事件,快速检查不同云安全组的权限。另一次行动中,系统在发现脚本过大、无法正常执行后,自动调整脚本内容并重新尝试,最终在约10秒内完成了一个涉及17个云快照的部署准备过程。
这类数据说明,攻击者已经能够让AI代理进行快速尝试、检查错误、调整方法,再继续执行。攻击过程可能产生大量日志,但防御人员未必有足够时间分析每个警报、确认哪些操作属于正常业务、哪些操作意味着攻击者正在扩大权限。
微软在10月21日公布的调查更值得关注。微软将相关行动组织追踪为Storm-0940,并将其描述为中国国家关联的网络威胁行为者。微软称,该组织自2026年9月起利用ARTEX发动针对全球数百家机构的攻击,目标涉及航空航天、国防、能源、金融、政府、法律、制造、半导体、软件和科技等领域。
其中最具代表性的事件,是ConnectWise Cloud Backup供应链入侵。
ConnectWise是一家向企业和IT服务商提供管理、安全及云备份服务的软件公司。它的客户中包括大量为其他企业提供IT管理服务的服务商。这类企业通常拥有连接客户Microsoft 365、Azure等系统的授权应用程序。正常情况下,这些授权是为了完成备份和管理任务,但如果服务商自身的应用程序凭证被攻击者控制,攻击者就可能借助原有的信任关系进入下游客户环境。
这正是此次事件的关键。
微软称,Storm-0940在ConnectWise事件前后,利用ARTEX加速侦察、密码喷洒和OAuth应用程序滥用。攻击者先针对327个账号、分布在8家机构的Microsoft 365和Exchange Online账户发动自动化密码尝试。微软记录到超过15.1万次失败登录事件,2026年10月11日活动高峰达到每分钟约2900次。
这里有一个重要区别:这15.1万次失败登录并不意味着攻击者成功进入了15.1万个账户。微软明确表示,在这轮密码喷洒活动中,没有观察到成功认证、令牌签发、Graph API调用或目录变更。真正严重的部分发生在ConnectWise相关应用凭证遭到未授权访问之后。
微软调查发现,攻击者取得多个ConnectWise云应用程序身份的控制权后,利用这些应用原本就获得的客户环境访问权限,尝试进入超过2250个下游租户。部分客户环境中出现了进一步的Microsoft Graph活动,包括内部侦察、修改应用程序凭证、调整身份和权限等操作。
微软披露的攻击统计还显示,相关活动涉及超过2250个租户、327个账号和8家机构,并记录到超过15.1万次失败登录。微软特别指出,攻击者在多个组织中获得了云环境的高权限持久访问能力。也就是说,即使服务商发现问题并关闭原来的应用程序连接,攻击者如果已经在客户环境中另外创建凭证、授权或管理身份,原来的入口被关闭后,新的访问通道仍可能存在。
这正是供应链攻击最令人担忧的地方。攻击者不一定需要直接攻破每一家企业,只需要控制一家拥有广泛客户连接权限的服务商,就有机会把攻击范围扩展到大量下游组织。
ConnectWise在10月21日更新的安全公告中表示,根据微软提供的威胁情报和自身掌握的证据,攻击事件看起来是由一个与中国国家力量有关联的组织实施的。公司确认攻击者利用公开可获得的AI代理框架自动化攻击流程。ConnectWise随后关闭受影响的应用程序身份、撤销相关凭证,并要求合作伙伴逐一检查自己的Microsoft 365环境。
这起事件还有一个容易被忽略的后果:备份服务中断。ConnectWise在10月17日采取保护措施后,Cloud Backup服务暂停,相关客户的备份、访问和恢复操作受到影响。公司表示,现有备份档案仍然加密、隔离,没有发现档案本身遭到破坏,但这不等于每个客户的实时Microsoft 365环境都没有受到攻击。合作伙伴必须分别检查自己的客户租户。
这说明,网络攻击的经济损失不只是被盗走多少数据,还包括企业运营中断、备份系统暂停、客户重新授权、第三方安全审查、法律责任和商业信誉损失。一家IT服务商出现安全问题,可能让成百上千家下游客户同时面临调查和业务调整。
然而,ConnectWise事件并不是ARTEX最值得警惕的全部内容。
10月29日,网络安全公司CrowdStrike公布了另一项调查,涉及一个被其命名为VAPOR PANDA的中国关联网络行动组织。CrowdStrike称,从2026年10月17日开始,该组织利用ARTEX和中国开发的DeepSeek模型,在11天内针对全球至少14个国家的200多家机构开展并行网络行动。
这次行动与微软追踪的Storm-0940并非同一个攻击集群。CrowdStrike明确说明,两项行动相互独立,不能因为都使用ARTEX就将其合并成一个组织。
VAPOR PANDA行动的目标范围更接近国家级情报搜集。CrowdStrike列出的目标包括拉丁美洲、欧洲、亚洲和中东的外交部门,美国的半导体、国防、核相关及智库机构,以及多个国家的电信运营商。
CrowdStrike确认,至少9家机构出现了攻击者进入系统后的进一步活动。攻击者在部分受害环境中部署了名为BLOODALCHEMY的后门程序,并继续进行凭证搜集、网络扫描和内部侦察。至少另外12家机构遭遇密码喷洒或凭证扫描等活动。
其中最值得研究的是美国境内的目标。CrowdStrike称,攻击者针对19家美国机构开展了独立行动,涉及制药、半导体、国防、核相关和金融行业。对于一个被追踪为中国关联的网络行动组织来说,这种目标选择值得认真分析。
为什么同时瞄准外交部门、半导体企业、国防机构、核相关机构和电信运营商?
这些目标之间存在明显的情报价值联系。外交部门掌握政府对外政策、谈判立场和国际关系信息;半导体企业涉及先进芯片设计、制造工艺和供应链;国防企业涉及军事装备、研发项目和采购信息;核相关机构可能掌握敏感科研和国家安全资料;电信运营商则处在大量通信和企业网络连接的基础设施位置。
从国家情报搜集角度推演,这种目标组合可能同时服务于外交决策、技术竞争、军事研究和长期网络访问。即使攻击者没有立即窃取某项关键技术,仅仅建立进入目标网络的能力,也可能为未来行动留下条件。
CrowdStrike报告还披露了一个令人震惊的技术细节:在一次入侵行动中,VAPOR PANDA的规划代理消耗了约14亿个输入Token。Token是大型语言模型处理文本和任务信息的基本单位。这个数字并不代表14亿个独立指令,也不等于14亿次攻击,但足以说明攻击者已经让AI系统处理极其庞大的任务上下文和信息量。
CrowdStrike还发现,VAPOR PANDA主要使用DeepSeek模型,同时配合另一种商业订阅模型。调查人员无法确认第二种模型的具体身份。行动中仍然存在人类操作者,恢复的代理对话记录显示,操作者使用中文下达指令,要求AI代理执行具体任务。CrowdStrike发现,攻击者甚至将识别没有安装CrowdStrike Falcon安全传感器的主机,纳入自动化工作流程。
这一点非常重要。它表明人工智能并没有完全取代人类黑客,而是让一个人可以同时管理更多攻击任务。人类决定目标、提供指令、判断行动价值,AI代理则承担大量重复性的技术工作。攻击行动由此从过去的单点操作,向多目标并行推进。
如果把这一变化放到中共长期网络情报活动的背景中观察,值得关注的就不只是ARTEX本身,而是中国关联网络组织正在获得一种新的规模优势。
过去,国家级网络间谍行动通常需要专业人员、长期基础设施和相当复杂的组织协作。现在,公开软件、商业AI模型、云服务器和代理网络可以组合成一套成本相对较低的攻击系统。攻击者不必自己从头开发所有工具,也不必为每一个目标安排一支完整的技术团队。
这可能降低网络情报行动的边际成本。一个小规模团队可以同时调查更多国家和机构,快速筛选哪些目标存在可利用的弱点,再把有限的人工精力集中到最有价值的目标上。
从经济角度看,这是一种不对称竞争。美国和其他西方国家的企业必须保护大量分散的系统、员工账户、供应商接口和云服务,而攻击者只需要找到其中一个薄弱环节。企业为了防御,需要长期投入安全团队、软件更新、身份管理、审计和事故响应;攻击者则可以利用自动化工具,把同一套攻击框架重复应用于不同目标。
这并不意味着中国已经拥有不可防御的网络攻击能力。CrowdStrike和微软披露的案例都显示,攻击过程中仍然存在失败、错误和被防御系统阻断的情况。ARTEX产生的自动化流量甚至可能留下比人工操作更加明显的日志痕迹。当前阶段的AI代理攻击仍然具有相当程度的噪声,并非能够无声无息地突破任何网络。
但如果未来模型推理能力、代理协调能力和网络攻击工具进一步成熟,攻击者就可能减少无效尝试,改善目标选择和行动隐蔽性。Google威胁情报团队也认为,当前多代理攻击仍处于早期阶段,未来随着工具和模型能力提升,攻击行动可能变得更加隐蔽和复杂。
还有一个值得追问的问题:ARTEX最初由中国开发者发布,攻击者又大量使用DeepSeek等中国模型,这是否意味着中国正在形成一种从AI模型、网络安全工具到国家级网络行动的技术生态?
目前公开证据还不足以证明这是一套由中共统一设计、统一管理的攻击体系。ARTEX原开发者表示,软件原本用于授权安全测试,并在遭到滥用曝光后于2026年10月8日关闭原始GitHub仓库。其后软件仍通过社区分支、镜像、归档版本以及商业版本ARTEX PRO继续传播。FBI在11月初的调查中发现,公开暴露的ARTEX控制台已经超过1600个,实际部署数量可能更高。
但这1600多个控制台并不等于1600个中国黑客组织,也不等于1600个正在发动攻击的服务器。它们只是被研究人员发现、能够从公开互联网访问的实例。不同实例可能用于合法测试、研究、商业服务或恶意行动,必须逐一判断。
真正需要调查的是软件开发、模型供应、API代理、云基础设施和实际操作者之间的关系。比如,攻击者是否通过特定第三方API服务大量调用模型?相关服务是否知道客户在执行什么任务?攻击基础设施是否长期使用相同的网络资源?不同攻击集群之间是否存在共享账户、资金流、代码、操作人员或目标情报?这些证据比单纯观察攻击者使用了哪个AI模型,更能帮助判断是否存在有组织的国家支持。
CrowdStrike对韩国金融机构的调查,就提供了另一种不同性质的案例。该公司在10月7日公布,2026年9月底至10月初,韩国多家金融机构遭到利用ARTEX的攻击,攻击者窃取了个人信息。CrowdStrike从攻击者控制的开放目录中发现Claude Code会话记录、ARTEX配置文件和中文任务提示。相关记录显示,攻击者主要使用DeepSeek v4.1-flash,并通过一个疑似API代理服务调用模型,同时还使用GLM和Grok。
CrowdStrike判断该攻击者很可能使用中文,具有经济利益动机,但没有将其归属于一个已知国家级组织。该公司还指出,相关活动可能涉及个人资料、韩国金融数据以及在Telegram等渠道寻找出售被盗数据的市场。
FBI后来将韩国金融机构个人信息外泄规模概括为约6.7万人。这里反映出ARTEX并不只服务于国家情报机构,普通网络犯罪分子也可以使用同一套工具进行数据盗窃和勒索。国家间谍、经济犯罪团伙和个人攻击者可能共享软件、模型和云服务,导致网络威胁来源越来越复杂。
这也是美国执法机构面临的新问题。过去,调查人员可以通过恶意软件家族、固定服务器、代码特征和攻击手法,逐步识别某个组织。但在ARTEX这种开源框架环境下,不同攻击者可以使用相同的软件,却拥有完全不同的目标、动机和组织背景。软件相同,不代表幕后操作者相同;模型相同,也不代表攻击行动由同一个国家控制。
因此,不能把每一次ARTEX攻击都归咎于中共,但也不能因为ARTEX是开源软件,就忽视中国关联网络组织已经利用它发动的具体行动。微软、CrowdStrike和ConnectWise披露的证据,已经足以说明至少存在多个具有不同动机的攻击者在使用这类工具,其中包括被美国企业安全团队认定为中国国家关联的行动组织。
对美国来说,真正危险的地方还在于目标选择和长期访问。
网络间谍活动不一定立即造成停电、银行系统瘫痪或政府网站关闭。攻击者可能先获取某家企业的账号和权限,再悄悄搜集技术资料、组织结构、内部通信和供应链信息。某个电信运营商被入侵,未必马上出现通信中断;某家半导体企业遭到攻击,也未必马上发现核心设计文件被盗。但如果攻击者长期保留访问能力,就可能在未来发生军事冲突、贸易谈判或国际制裁争端时,拥有额外的情报优势。
这也是为什么CrowdStrike报告中特别提到外交部门、国防企业、核相关机构和电信运营商。它们的价值不只是当前能够窃取多少数据,还包括能够帮助攻击者了解一个国家的决策、技术和通信环境。
从战略角度看,可以提出一个需要进一步核查的假设:中共关联网络行动组织可能正在把AI代理作为长期情报搜集体系的效率工具,而不是单纯追求一次性攻击成功率。通过同时接触大量目标,攻击者可以筛选具有持续情报价值的网络,建立账户和权限入口,再根据政治、军事和经济需要决定后续行动。
目前没有公开证据证明所有相关行动都来自统一的中央指挥系统,也没有证据能够把每一个被攻击的美国机构都与某一具体中共政府部门联系起来。但VAPOR PANDA和Storm-0940的调查,已经把这个问题从理论推演推进到具体案例层面。
对于加拿大而言,这件事也不是遥远的美国安全新闻。加拿大拥有重要的能源、矿业、金融、通信、航空航天和国防供应链企业,同时与美国共享大量跨境经济和技术联系。加拿大政府部门、养老金机构、银行、大学和关键基础设施运营商都使用大量云服务和第三方IT供应商。只要其中一家拥有广泛客户访问权限的服务商遭到入侵,就可能出现类似ConnectWise事件的下游风险。
FBI在警报中明确提醒,企业不能只保护官方网站和核心服务器,还必须清查供应商门户、员工应用程序、移动后台、旧系统、第三方集成和云管理接口。很多企业投入大量资金保护核心系统,却忽视了多年没有更新的旧服务、外包商账户和自动化应用程序授权。攻击者正是从这些不容易被重视的地方寻找机会。
对于企业和政府机构,最重要的防御工作包括减少互联网直接暴露的管理接口,限制第三方应用程序权限,实施多因素认证,定期检查云账户和应用程序授权变化,并监控不符合正常业务规律的自动化访问。尤其需要检查服务商是否拥有超出实际业务需要的客户数据访问权限。FBI还提醒,攻击者可能已经通过原有授权建立新的账户和持久访问通道,因此单纯关闭一个被入侵的服务商连接,并不能证明下游客户环境已经安全。
ARTEX的出现,标志着网络攻击技术正在进入一个新的阶段。过去,人们担心人工智能会帮助黑客更快地编写恶意软件;现在,真正发生的变化是AI代理开始承担整段攻击流程中的大量工作。它们能够同时检查不同目标,反复尝试,调整任务,并在获得权限后继续寻找更有价值的信息。
对于中共而言,如果相关网络行动组织能够利用这种技术扩大情报搜集范围,那么其潜在价值就不只是盗取某家企业的商业资料,而是以相对有限的人力和资金,同时接触更多国家的外交、军事、科技和经济系统。
对于美国和加拿大而言,挑战也不再只是防范某个黑客组织,而是要面对一种可以不断复制、不断扩展、并且由不同国家和犯罪团伙共同使用的自动化攻击能力。
真正需要警惕的,是攻击者不必每一次都取得决定性胜利。只要能够持续进入更多系统,留下更多凭证,了解更多内部网络,便可能在未来某个关键时刻获得额外优势。网络安全的较量已经不只是防止一次数据泄露,而是保护一个国家的技术、金融、通信和政府系统,不被长期渗透和持续搜集情报。