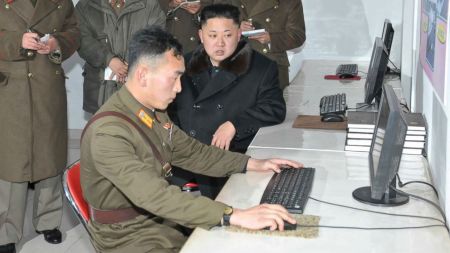
图片说明:示意图
图片来源:Public Domain(公有领域)
【中国观察2025年7月2日讯】
朝鲜利用全球远程办公浪潮,悄无声息地渗透超过百家美国企业,包括部分财富500强公司,通过伪造身份获取IT远程职位,不仅窃取公司机密数据,更将数百万美元工资秘密汇回平壤,用于发展核武器和导弹项目。这起精心策划的“隐身战”近日被美国司法部(DOJ)揭发,震惊全美。调查人员披露,该计划从2021年持续至2024年,策划者包括新泽西本土人员、在逃的中国和台湾籍协助者,以及数以百计的北韩“技术兵团”,所展现出的渗透技术、反侦察手段和资金运转手法,堪比一场没有硝烟的网络战争。
这不是科幻小说,而是北韩网络作战体系的真实写照。主谋之一王振星(Zhenxing “Danny” Wang)已被拘捕,面临串谋电汇欺诈、洗钱、身份盗窃等多项联邦指控。据称,该组织建立了假公司,伪造网站和银行账户,以便为北韩技术人员创造可信的“美国员工”身份。为避免暴露,这些人拒绝视频面试,通过遍布14州的“笔电农场”远程控制设备,掩盖IP地址,制造身在美国的假象。使用者甚至可切换键盘、视频与鼠标信号,以便伪装成“在美国的员工登录工作系统”。
更令人震惊的是,这种黑客就业计划不仅牟利超过500万美元,还造成多个美企关键数据泄漏。例如,一家加州AI军工企业的出口受控技术被盗,一家乔治亚区的区块链公司损失超过74万美元。总计至少300万美元用于法律、修复、合规等二次损失。更有甚者,被盗信息中包含军事相关数据,暴露国家安全风险。
在另一案中,四名北韩黑客使用马来西亚护照洗钱,从美国与塞尔维亚公司盗取了90万美元加密货币,并通过海外账户转移。这些资金最终被指用于支持朝鲜的武器研发。这些行动揭示了一个庞大的跨国犯罪网络——朝鲜用假身份,搭上远程工作这班“便车”,在数字世界中建立了自己的“黑色经济命脉”。
6月,FBI在21个地点展开突袭,查获137台笔记本、70个远程设备、21个相关域名,并冻结29个为朝鲜洗钱的账户。尽管收网行动力度空前,但司法部坦言,这不过是冰山一角。在2023年的另一案中,一名亚利桑那州女子曾协助北韩人员渗透约300家公司,其中不乏硅谷科技巨头与大型汽车制造商。另有田纳西州男子帮助北韩人伪装成美国公民。司法部警告称:“来自朝鲜的网络渗透,是明确而现实的威胁。”
这起案件不仅是国家安全事件,也是对全球远程雇佣制度的一记警钟。在疫情后形成的新常态下,许多公司急于扩张线上人力资源,忽视了最基本的身份验证。拒绝视频面试、提交虚假文档等明显“红旗”被频繁忽略,反映出美企在网络身份安全与合规审核上的结构性漏洞。而这些漏洞,正好被平壤高效利用。在这场看不见硝烟的对抗中,朝鲜不是在编故事,而是在精密编织一个跨国间谍网络,依靠远程键盘输入,打通通往核武资金的大门。
朝鲜政府长期以来依赖“影子网络”规避国际制裁。此次事件再度揭示其网络军队已非传统间谍或骇客可比,而是一支能流动、能变形、能快速嵌入全球数字劳动市场的“国家编制团队”。
更值得警觉的是,北韩并非唯一可能在这样操作的政权。在地缘冲突升温、全球经济碎片化的当下,还有多少其他被制裁国家,是否也在利用“远程工作”这个西方发明的制度空隙?而美国的公司是否还会继续将身份审核交给自动化筛选系统,忽略肉眼可辨的“高危特征”?
川普阵营保守派对这一事件的警觉并非杞人忧天。这场渗透说明了几个关键问题:第一,国家安全不仅在边境和军火库,更在Zoom会议和Slack频道之间;第二,盲信全球化,尤其是虚拟劳工市场的开放性,没有边界也就没有门槛,为敌对势力创造了极佳入口;第三,美国企业过度依赖“效率”指标,忽略了“信任验证”的本质。
我们不反对全球合作,也不拒绝科技便利,但我们必须在关键时刻意识到:不是每一个发简历的人都怀有好意。自由市场不等于开放边界,数字契约也不能代替国家忠诚。
北韩渗透美企的事件,让我们清楚看到一个趋势:战争的战场已经从战壕,移到了WiFi。下一场冲突,不需要导弹,只需一段代码。美国需要的,不仅是抓住几个“Danny Wang”,还要重新构建远程工作世界中的身份信任、技术管控与国家安全之间的三角关系。这不只是为了打击朝鲜,而是为了守住美国每一个公司的后台、数据库和未来。
喜欢这篇报道?
使用下面的功能,方便以后继续阅读和分享 MNewsTV
关于文章收藏
收藏不需要注册帐号,收藏信息仅保存在当前浏览器中。
删除收藏请进入「我的收藏」进行管理。