
第三方系统调用SaaS API需要提前考虑哪些权限和数据安全问题
当一个SaaS平台开始向第三方开放API以后,系统的安全边界就不再局限于自己的服务器和数据库。用户可能通过第三方应用访问数据,企业内部系统可能通过API执行操作,合作伙伴也可能获得一定程度的数据读取或者写入权限。如果没有在API设计阶段明确身份、权限、数据范围和审计机制,系统上线以后再进行补救,往往需要修改大量业务代码。
因此,第三方调用SaaS API首先需要解决的不是如何提供一个接口,而是谁可以调用这个接口、能够调用什么功能,以及能够访问哪些数据。这三个问题应该在API设计阶段同时确定。
身份认证是第一道防线。对于用户代表自己访问SaaS平台的场景,可以采用OAuth 2.0相关授权机制,由用户完成授权后让第三方应用获得限定范围的访问令牌。对于服务器之间的自动化调用,则通常可以考虑Client Credentials等适合机器对机器通信的授权方式。
需要注意的是,client_id通常用于标识客户端,并不等同于密码。真正需要严格保护的是client_secret以及其他能够代表客户端身份的长期凭证。如果第三方应用把这些秘密直接写进前端JavaScript、移动应用代码或者公开的代码仓库,一旦凭证泄露,攻击者就可能利用它访问API。
对于长期运行的服务,应该尽量减少长期静态凭证的使用。可以根据具体架构采用短期访问令牌、工作负载身份或者其他临时凭证机制,使凭证即使发生泄露,攻击窗口也受到限制。令牌本身也应该具有明确的有效期和权限范围,而不能让一个令牌拥有整个SaaS系统的全部操作权限。
权限设计是第三方API安全中最容易被忽略的部分。一个API客户端获得访问资格,并不意味着它应该能够读取或者修改所有数据。例如,一个负责读取订单状态的第三方系统,没有必要同时获得删除订单、修改账户信息或者管理其他用户的权限。
因此,API应该尽量采用细粒度权限。例如可以把订单读取、订单修改、用户资料读取、账单读取等能力分别划分为不同的scope或者权限。对于企业级SaaS,还可以进一步结合租户、用户角色、资源归属和数据范围进行判断,确保一个客户的API令牌无法访问另一个客户的数据。
多租户SaaS尤其需要注意这一点。即使API调用者已经通过身份认证,服务器仍然不能只根据用户ID或者Token判断其是否有权访问目标数据。后端每一次涉及资源访问的操作,都应该验证当前用户、当前租户与目标资源之间的关系。
数据传输安全同样是API设计的基本要求。生产环境中的SaaS API应该使用HTTPS,并采用当前仍受支持的TLS配置。开发人员不应该自行降低TLS安全级别来解决兼容性问题,也不应该允许敏感API通过明文HTTP进行访问。
TLS解决的是通信链路上的保护问题,但它并不意味着所有数据进入系统以后就天然安全。SaaS平台仍然需要根据数据敏感程度决定数据库、对象存储以及备份系统中的保护方式。对于密码、API密钥、访问令牌等特殊类型的数据,还应该采用适合其性质的安全存储方式,而不是简单地把所有内容当作普通字符串保存。
加密密钥管理同样非常重要。对于需要加密保存的数据,密钥不应该和加密数据放在同一个位置,更不能把密钥直接写在源代码或者配置文件中。生产环境可以根据平台和架构使用云服务提供的密钥管理服务,对密钥的使用权限、轮换、审计和生命周期进行集中管理。
数据最小化原则也应该贯穿整个API设计。第三方只需要用户姓名和订单状态,就没有必要把电话号码、完整地址、支付信息等其他字段一起返回。API返回的数据越多,潜在的数据泄露范围也越大。
因此,设计API响应结构时,不应该简单地把数据库中的整条记录直接转换成JSON返回给第三方。应该根据具体接口定义允许返回的字段,只提供完成业务所必需的数据。这样不仅可以减少泄露风险,也可以避免未来数据库结构变化影响第三方系统。
日志和审计是另一个重要环节。SaaS平台应该能够知道哪个客户端、哪个用户、在什么时间、通过什么接口执行了什么操作,以及操作是否成功。对于涉及账户、权限、财务数据或者其他重要资源的操作,还应该保留足够的信息用于事后调查。
这里需要区分应用日志、性能追踪和安全审计。TraceID可以帮助开发人员追踪一个请求经过哪些服务,但它不能代替完整的安全审计记录。真正的审计系统还需要考虑日志的完整性、访问权限、保存期限以及敏感信息处理。
日志本身也不能什么都记录。访问令牌、API密钥、密码、完整支付卡信息等敏感内容不应该因为方便调试而直接写入日志。开发环境中常见的请求调试信息,如果未经处理直接进入生产日志,反而可能成为新的数据泄露渠道。
API还需要考虑请求频率和资源消耗。一个合法的第三方客户端也可能因为程序错误,在短时间内向SaaS平台发送大量请求。因此应该根据客户端、用户、租户以及接口的重要程度设置合理的Rate Limit,并在必要时增加并发限制。
对于成本较高的API,还可以进一步按照资源消耗进行限制。例如生成报告、执行大规模数据查询或者调用AI模型的接口,不能简单按照普通查询接口处理。系统可以设置请求数量、输入数据规模、Token数量或者任务执行时间等限制,避免单个客户占用过多系统资源。
错误信息也属于API安全的一部分。API出现错误时,不应该把数据库结构、服务器路径、内部服务名称、SQL语句或者完整异常堆栈直接返回给第三方。开发环境可以保留详细错误信息帮助开发人员排查问题,生产环境则应该向客户端返回有限而明确的错误信息,同时把详细信息记录到受控的内部日志系统。
第三方API还应该考虑凭证撤销问题。如果某个合作伙伴结束合作,或者某个API密钥发生泄露,管理员应该能够立即禁止相关凭证继续访问系统。因此,API认证系统不仅需要考虑凭证如何签发,也需要考虑凭证如何失效、撤销和重新生成。
对于OAuth系统,还需要合理使用scope和令牌有效期,并根据业务风险决定是否需要刷新机制。对于API Key等长期凭证,则应该提供创建、查看、轮换和撤销机制,而不是让客户永久使用一个无法管理的密钥。
对于高风险操作,还可以增加额外的安全控制。例如修改账户安全设置、改变付款信息、删除大量数据或者提升用户权限等操作,不应该仅仅依赖普通API身份认证。根据业务风险,可以增加重新认证、多因素认证、审批流程或者其他风险控制措施。
跨境和隐私问题同样不能忽略。如果SaaS平台服务加拿大、美国以及其他地区的客户,就需要明确数据收集目的、数据使用范围、保存期限以及第三方处理关系。具体需要遵守哪些法律法规,要根据客户所在地、企业所在地、数据类型和业务性质判断,而不能简单地认为所有项目都适用同一套隐私规则。
因此,一个成熟的第三方SaaS API安全架构,应该形成从身份认证到权限控制,再到数据保护、日志审计、限流、异常检测和凭证撤销的完整链条。任何单独的安全技术都不能解决全部问题,HTTPS不能代替权限控制,JWT不能代替身份管理,加密也不能代替访问审计。
对于SaaS开发者来说,最重要的原则其实并不复杂。第三方只能访问它被明确授权的数据,只能执行被明确允许的操作,只能在规定的时间和范围内使用凭证,而平台必须能够记录这些操作并在出现异常时及时阻止访问。
API一旦开放给第三方,就相当于把SaaS系统的一部分能力交给了外部程序。因此,API设计不能只考虑接口是否能够正常调用,还必须考虑调用者是谁、能够看到什么、能够修改什么、凭证泄露以后怎么办,以及发生争议或者安全事件以后能否还原整个操作过程。只有把这些问题提前纳入架构设计,SaaS平台才能在扩大开放范围的同时控制安全风险。
第三方系统调用 SaaS API,需要提前考虑哪些权限和数据安全问题
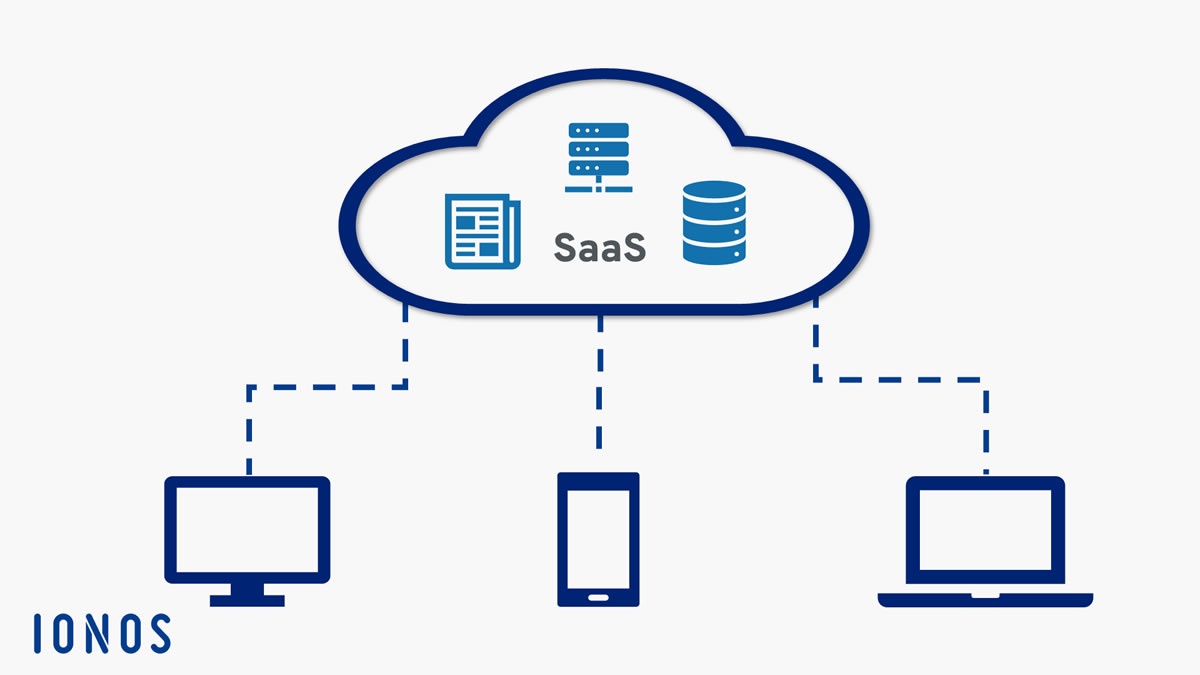
图片说明:示意图 图片来源:Public Domain(公有领域)

喜欢这篇报道?
使用下面的功能,方便以后继续阅读和分享 MNewsTV
关于文章收藏
收藏不需要注册帐号,收藏信息仅保存在当前浏览器中。
删除收藏请进入「我的收藏」进行管理。
捐助(Paypal):
https://www.paypal.me/observeccp
订阅中国观察电报 Telegram:
https://t.me/s/ObserveCCP