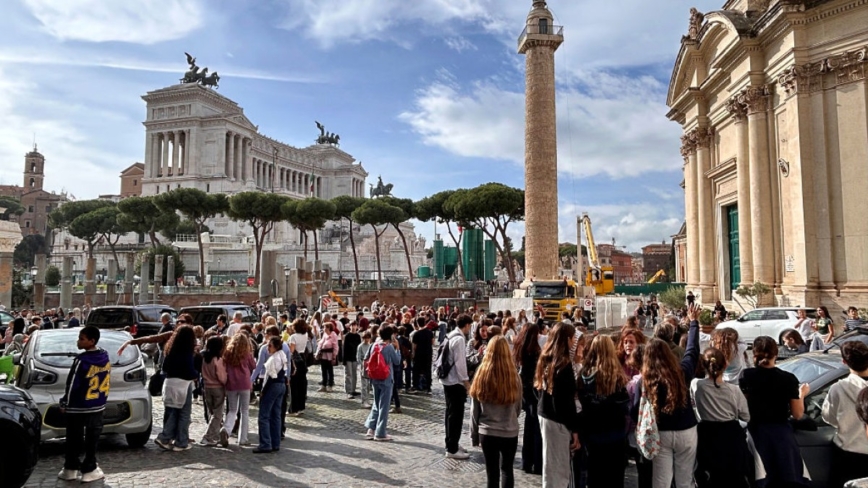
2026年11月11日,罗马,在炸弹警报响起后,学生们从“恩尼奥·奎里诺·维斯康蒂”学校撤离,随后聚集在图拉真广场附近。(Marie-Laure MESSANA / AFP via Getty Images)
【中国观察北京时间2026年11月13日讯】意大利连续两天遭遇大规模校园炸弹恐吓。当地时间11月12日,全国3778所公立学校再次收到匿名炸弹威胁邮件。与前一天的事件相似,邮件继续使用俄文化名“Mikhail Andropov”,但发送邮件所使用的网络域名发生变化,从台湾一所大学转向菲律宾一名教师的邮箱域名。意大利政府认为,这类大规模网络恐吓已经超出普通校园恶作剧的范畴,正在研究如何应对针对公共机构及关键基础设施的网络攻击。
意大利总理府12日召开安全会议,会后公布的数据显示,当天共有3778所公立学校收到恐吓邮件,77所学校采取紧急疏散措施,其中36所学校在完成安全检查后恢复正常教学。与11日超过6000所学校收到威胁邮件、引发多地学校疏散相比,第二天采取疏散措施的学校明显减少。
意大利政府认为,这一变化与前一天向地方行政部门和学校发布的应变指南有关。根据新指引,学校收到大规模匿名恐吓邮件后,不应仅凭邮件内容立即疏散,必须结合现场情况和具体风险作出判断。如果警方或地方行政部门掌握了可信的危险迹象,仍可决定撤离建筑物。
意大利总理府还决定于13日上午成立技术工作小组,研究短期、中期和长期应对措施。工作范围不再局限于学校,还将涉及银行、医院、能源系统、公共机构及其他可能遭到网络攻击的重要目标。
此次事件始于11月11日。当日,意大利超过6000所学校收到炸弹恐吓邮件,发件人自称“Mikhail Andropov”,并使用俄文化名义署名。邮件所显示的发送域名与台湾大叶大学有关。第二天,新一轮威胁邮件再次出现,标题更加直接,写着“你们正处于危险之中”,发送邮件所使用的域名则与菲律宾一名教师有关。
意大利媒体《共和报》(La Repubblica)和《晚邮报》(Corriere della Sera)报道,调查人员注意到,攻击者似乎不断更换不同国家的邮箱和网络域名,使邮件来源呈现跨国分布。相关专家认为,攻击者可能利用遭入侵的教育机构账户或邮件服务器发送威胁信息,以此隐藏真实身份。
《晚邮报》引述意大利国家研究委员会专家多梅尼科·拉佛伦扎(Domenico Laforenza)的分析称,这类行为具有心理网络恐怖主义的特征,目的可能不仅是制造校园恐慌,还可能测试意大利社会的防御能力和公共安全系统的反应速度。他认为,如果攻击者通过初步行动摸清政府机构和公共服务系统的应对方式,未来可能将攻击目标扩大至银行、医院、能源系统、公共机构和中小企业。
拉佛伦扎的判断提出了一个值得调查的安全问题:攻击者是否正在通过低成本、大规模的网络恐吓,测试一个国家面对突发事件时的组织协调、信息传递和应急反应能力?不过,目前这仍属于专家对潜在目的的分析,并非意大利执法部门已经确认的攻击计划。
《晚邮报》还报道,攻击者可能通过暗网购买遭盗用的邮箱账户或相关登录资料。报道指出,台湾大学及菲律宾教师的邮箱信息可能已经遭到非法获取,原账户使用者无法正常访问,相关资料随后被放到暗网交易。假如这一情况得到证实,事件就不只是利用匿名邮箱发送恐吓信,而是涉及账户盗窃、个人资料交易、跨国网络基础设施滥用等多个环节。
目前仍需区分邮件显示的发送来源与实际操作者所在地。使用台湾大学或菲律宾教师的邮箱域名,并不能证明攻击者来自台湾或菲律宾,更不能据此确定某个国家或政府参与其中。攻击者完全可能在第三国控制遭盗用的账户,再利用其他国家的服务器发送邮件。要查明真正来源,调查人员需要取得邮件服务器日志、登录记录、IP地址、账户恢复信息及相关网络交易记录,并与有关国家和地区的网络安全部门合作。
值得注意的是,意大利遭遇校园恐吓的同时,欧洲其他地区也出现针对学校、航空及公共机构的类似虚假威胁。路透社报道,意大利政府正在努力避免大规模恐吓邮件反复造成学校停课和公共生活混乱。意大利总理梅洛尼政府目前没有公布证据证明俄罗斯政府或任何外国政府参与此次事件。尽管邮件署名带有亲俄色彩,仍不能仅凭署名和政治表达确定幕后组织的真实身份。
这起事件暴露出的风险,已经超出炸弹是否真实存在的单一问题。攻击者不需要真正制造爆炸,只要能够同时向数千所学校发送威胁,就可能迫使警方、消防、学校管理人员和地方政府投入大量资源,打乱正常教学和公共服务。倘若类似手法被用于医院、银行、机场或能源设施,造成的影响可能更加严重。
意大利政府现在面临两项必须同时处理的任务:一方面,要建立可靠的威胁核验机制,避免没有实际危险的邮件反复引发大规模疏散;另一方面,也不能因为此前的威胁被判定为虚假,就降低对下一次攻击的警惕。如何在维持公共服务正常运行的同时,准确识别真正的安全威胁,将成为这场网络恐吓事件留下的重要考验。
本文依据意大利总理府11月12日安全会议通报、意大利教育部门发布的校园恐吓邮件应变指引,以及路透社、《共和报》和《晚邮报》相关报道整理。攻击者真实身份、是否存在国家级组织参与、邮箱账户是否通过暗网购买,以及此次行动是否意在测试意大利关键基础设施的防御能力,目前均未得到公开证据完整证实。
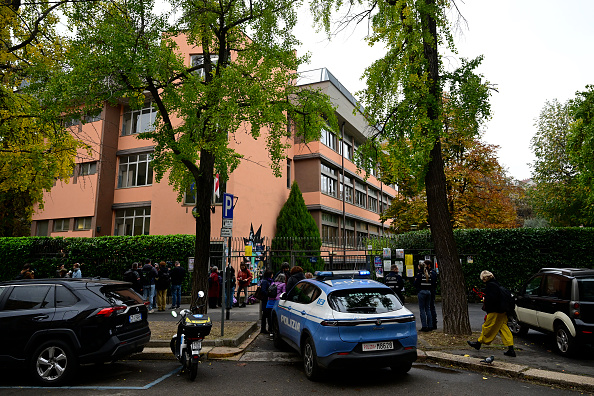
2026年11月11日,米兰,一辆警车停在安东尼奥·斯托帕尼国立综合学校(Istituto Comprensivo Statale Antonio Stoppani)外,此前该校因炸弹警报而疏散了师生。(Stefano Rellandini / AFP via Getty Images)